
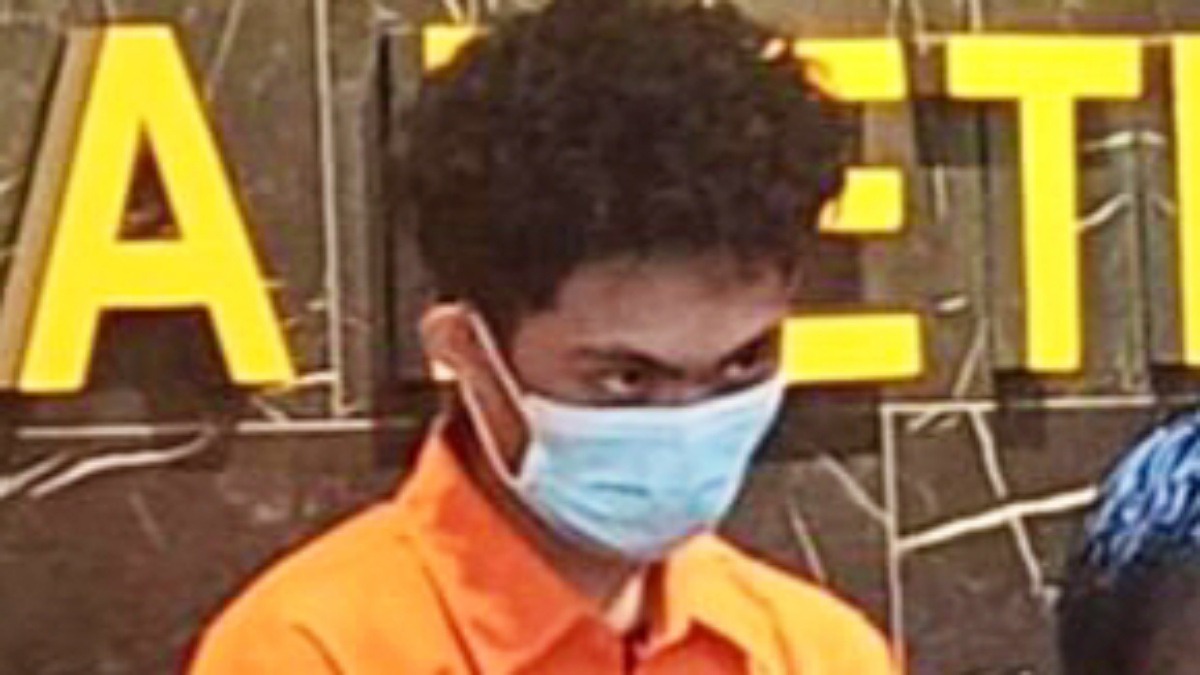
MANADO, Ketik24.Com – Direktorat Reserse Siber Polda Metro Jaya berhasil menangkap seorang pemuda berinisial WFT (22) yang mengaku sebagai hacker ‘Bjorka’.
Yang lebih mengejutkan lagi, hacker ‘Bjorka’ ini ternyata berasal dari Kakas Barat, Minahasa, Sulawesi Utara (Sulut).
Polisi berhasil mengamankan WFT di Desa Totolan, Kakas Barat, Minahasa, pada Selasa (23/9). Pengungkapan bermula dari adanya laporan salah satu bank terkait akses ilegal.
Pelaku dengan menggunakan akun X @bjorkanesiaa mengklaim telah meretas 4,9 juta akun nasabah bank tersebut. Pelaku ternyata sudah berselancar di dark web sejak 2020.
“Pelaku kita ini bermain di dark web tersebut, di mana di dark web tersebut yang bersangkutan sudah mulai mengeksplor sejak tahun 2020,” kata Wakil Direktur Siber Direktorat Siber Polda Metro Jaya AKBP Fian Yunus kepada wartawan, Kamis (2/10/2025).
Fian mengatakan WFT sempat beberapa kali mengubah username miliknya dari Bjorka menjadi SkyWave, Shint Hunter, hingga terakhir Opposite6890 pada Agustus 2025. Hal itu dilakukan untuk mengelabui aparat penegak hukum.
“Pelaku kita ini bermain di dark web tersebut di mana di dark web tersebut yang bersangkutan sudah mulai mengeksplor sejak tahun 2020,” kata AKBP Fian Yunus.
Fian menyebutkan WFT mengklaim mendapatkan data institusi luar negeri ataupun dalam negeri, perusahaan kesehatan, hingga perusahaan swasta untuk diperjualbelikan. Fian mengatakan WFT diduga menjual dan bertransaksi dengan mata uang kripto.
WFT kini dijerat pasal berlapis. Mulai dari Pasal 46 juncto Pasal 30 dan/atau Pasal 48, juncto Pasal 32 dan atau Pasal 51 ayat 1, juncto Pasal 35 Undang-Undang nomor 11 tahun 2008 sebagaimana diubah terakhir dengan undang-undang nomor 1 tahun 2024 tentang perubahan kedua atas undang-undang nomor 11 tahun 2028 tentang informasi dan transaksi elektronik dengan ancaman pidana paling lama 12 tahun penjara dan denda sebesar Rp 12 miliar.
Kemudian, Pasal 65 ayat 1, juncto 67 ayat 1 Undang-Undang nomor 27 tahun 2022 Undang-Undang tentang perlindungan data pribadi dengan ancaman pidana paling lama 5 tahun dan denda Rp 5 miliar.
Sejumlah barang bukti sudah diamankan dari tangan WFT yakni empat unit handphone berbagai merek, satu unit tablet Infinix Xpad 20 warna abu-abu, satu buah Sim Card provider Telkomsel, satu buah Sim Card provider Axis Axiata, dan satu buah flash disk yang berisi 28 gmail milik WFT.